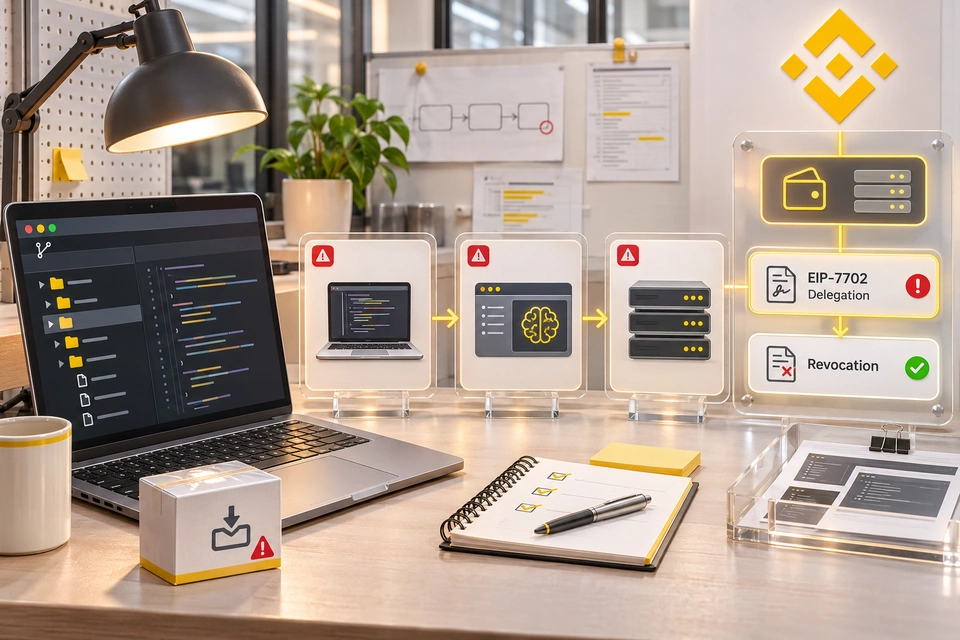
Как злоумышленник приблизился к инфраструктуре кошельков
Согласно Binance, первый известный эпизод произошёл ещё в июне. Сотрудник команды Wallet DevOps загрузил подменённую версию Homebrew при установке инструмента для программирования с ИИ. Команда безопасности заметила аномалию, заменила устройство и сменила связанные учётные данные. Но, по предварительной версии компании, атакующий уже узнал роль сотрудника и связи внутри команды кошельков.
В сентябре другого инженера нашли через площадку для поиска работы. После двух этапов фиктивного собеседования ему предложили скачать репозиторий с тестовым заданием на рабочий компьютер. Вредоносный код запускался во время настройки проекта и подменял компонент pyenv. Binance пишет, что защита конечного устройства тогда не распознала угрозу. Это не доказывает, что все последующие действия были неизбежны: отчёт лишь соединяет известные компании точки доступа в одну предварительную хронологию.
От заражённого компьютера к сервису подписи
По версии биржи, 20 октября атакующий использовал скомпрометированный компьютер второго инженера и внутренний ИИ-инструмент, чтобы получить доступ к устройствам ещё двух сотрудников. На одном из них находился токен с правом развёртывать контейнеры. 29 октября злоумышленник применил украденные учётные данные, развернул контейнер и запустил код против инфраструктуры подписания транзакций.
Binance описывает этот момент как несанкционированный доступ к внутреннему сервису подписи, позволивший отправлять транзакции вне обычного процесса пользовательских выводов. Компания не обнаружила доказательств утечки приватных ключей горячих кошельков. Различие принципиально: контроль над сервисом, который уполномочен подписывать операции, способен привести к выводу средств и без публикации самого ключа.
Почему приостановка вывода не остановила всё сразу
В отчёте Binance отдельно объясняет механизм на Ethereum. Получив доступ к сервису подписи, атакующий создал авторизации EIP-7702, делегировав смарт-контракту часть полномочий горячего кошелька. Эти разрешения существуют в блокчейне отдельно от стандартной системы вывода биржи. Поэтому отключение пользовательских выводов и сервисов горячих кошельков само по себе не отменяло уже записанное разрешение.
Бирже пришлось направлять отдельные транзакции для отзыва делегирования. Binance указывает, что кошелёк использовал MPC, поэтому нельзя было немедленно подписать отзыв одним приватным ключом. Последний несанкционированный перевод на 2 961,9 ETH был подтверждён позже после отправки в сеть; затем компания записала новую авторизацию на нулевой адрес, удалив код делегирования. Эта последовательность объясняет задержку локализации лучше, чем простая формула «выводы были приостановлены».
Деньги, восстановление и границы отчёта
Binance оценивает затронутые активы примерно в $6,34 млрд. По её данным на 3 ноября, около $2,85 млрд удалось заморозить или перехватить, а 98% затронутых токенов восполнено за счёт резервирования и закупок. Восполнение балансов не равно возврату похищенного у атакующего; сумма заморозки тоже может измениться после сверки и колебаний цен. Компания заявляет, что финансовый ущерб не будет переложен на пользователей.
Биржа перестроила затронутые системы кошельков и внутренний ИИ-инструмент, заменила устройства и отключила связанные учётные данные. Она обещает внешний аудит и сохраняет часть технических деталей закрытыми. Отчёт назван предварительным, поэтому его выводы следует отличать от независимого заключения о причине взлома. Практический урок для инфраструктурных команд касается связки рабочих станций, инструментов разработки, внутренних помощников и сервисов подписи: каждый переход между ними должен проверяться отдельно.