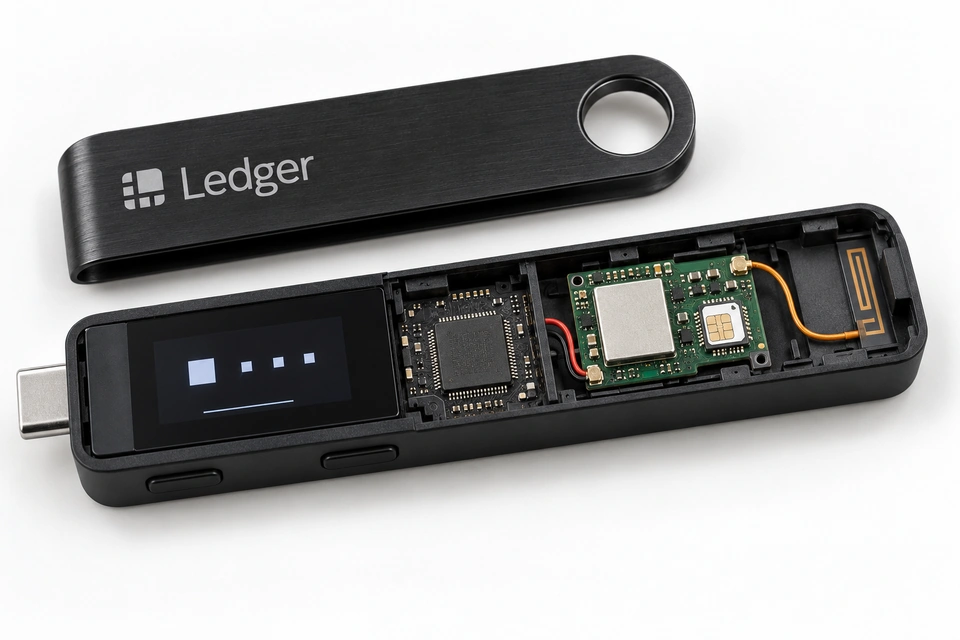
Что подтверждает опубликованное обновление
Компания пишет, что ее команда безопасности Ledger Donjon разобрала найденный имплант и установила принцип его работы. По версии Ledger, дополнительный компонент был предназначен для захвата фразы восстановления во время первоначальной настройки устройства. Получив такую фразу, атакующий может восстановить кошелек на другом устройстве и получить доступ к средствам без компрометации самого сервиса Ledger.
В обновлении нет оснований считать все устройства Ledger скомпрометированными. Компания прямо отделяет этот случай от уязвимости Secure Element, программного обеспечения или инфраструктуры Ledger. Подтвержденный сценарий касается физически измененных устройств после того, как они покинули контроль производителя, а не дистанционного взлома штатного кошелька.
Где компания видит границы инцидента
Ledger сообщает, что известные ей устройства с признаками вмешательства распространялись через реселлеров в Юго-Восточной Азии. Компания также проверила выборочные покупки в магазинах, включая Германию, и образцы со складов. По ее сообщению, эти проверенные экземпляры были чистыми. Такая выборочная проверка не заменяет индивидуальную экспертизу каждого устройства, но важна как ограничение для широких заявлений о глобальной компрометации.
Производитель попросил авторизованных реселлеров и дистрибьюторов приостановить продажи в Юго-Восточной Азии и Гонконге. Он также говорит о взаимодействии с правоохранительными органами и сообществом исследователей. Публичная запись описывает расследование и меры предосторожности, но не устанавливает личность атакующих, число затронутых устройств или полный размер ущерба.
Почему физический канал поставки меняет модель угроз
Этот случай показывает ограничение привычной проверки прошивки и приложения. Если в корпус уже добавлен отдельный компонент, он может наблюдать данные, отображаемые на экране, еще до того, как пользователь подпишет первую транзакцию. Поэтому успешная проверка подлинности штатного программного обеспечения сама по себе не доказывает отсутствие посторонних деталей внутри устройства.
При этом не стоит самостоятельно вскрывать подозрительный кошелек и не следует вводить на нем новую фразу восстановления. Разбор корпуса может уничтожить следы, усложнить обращение в поддержку или в правоохранительные органы и не является надежной проверкой для обычного пользователя. Важнее остановить использование устройства до получения инструкции от официальной поддержки.
Что делать владельцу устройства
Если устройство было куплено у затронутого продавца и еще не настроено, Ledger рекомендует не начинать настройку и обратиться в поддержку через официальный сайт. Владельцу уже использованного устройства с признаками вмешательства разумно прекратить ввод фразы восстановления, зафиксировать информацию о покупке и запросить официальные дальнейшие действия. Для значимых активов следует использовать проверенное новое устройство и новую фразу восстановления только после оценки ситуации по официальным каналам.
При будущей покупке полезно выбирать официальный магазин или проверенного авторизованного продавца, сохранять документы о приобретении и внимательно относиться к возвратам и витринным образцам. Ledger отдельно напомнила партнерам, что возвращенные устройства нельзя продавать повторно, даже если они выглядят новыми. Эти меры снижают риск физического вмешательства, но не являются гарантией безопасности.